「最强的锁,锁的是你自己」:Android 17 六大高级保护上线,间谍软件开始睡不着了
Google 10 月 2 日官宣 Android 17 高级保护(Advanced Protection)大升级,一次带来六个新功能,矛头直指银行木马和间谍软件最爱走的一条攻击链:无障碍服务(AccessibilityService)。
这套 API 原本是为残障用户设计的读屏、语音控制工具,权限却强得离谱:后台运行、拦截界面事件、替用户操作其他应用。一旦用户被诈骗话术诱导授权,木马就能免 Root 发起转账、记录键盘、盖假登录框、阻止卸载。新规下,开了高级保护的设备上,只有「经验证的无障碍工具类应用」能调用它,其他应用的已有授权一律收回。
另外五个功能同样硬核:入侵日志——端到端加密、云端存 12 个月、防篡改,用户可下载解密交给专家分析,Google 称自己也读不懂,需单独手动开启;USB 保护——锁屏时新接入 USB 只能充电,防物理取证和恶意充电桩;Chrome 禁用 WebGPU,砍掉高级浏览器漏洞的攻击面;多次认证失败直接锁死设备;设置页透明展示哪些应用在检查高级保护状态。
安全圈有句老话:检测永远追不上攻击,最好的防御是让攻击没路可走。这次六个功能里有三个都是「砍攻击面」而非「加检测」,Google 显然把这句话写进了系统。入侵日志更是承认了一个现实:针对记者、官员的间谍软件攻击已常态化,防御必须「预设被攻破」——这和苹果 Lockdown 模式思路异曲同工。
代价真实存在:Tasker 这类自动化工具的流程会被打断,Google 选择了「宁可错杀脚本,不错放木马」。但历史经验是:今天的高级保护功能,往往就是明天的默认安全基线。Chrome 安全浏览、Play Protect 都是这么走过来的。
对普通用户,现在能做的很简单:去设置里搜「高级保护」,看手机支不支持;至少把「给陌生应用开无障碍权限」永远排在「绝对不做」清单第一位。最强的锁从来不是锁手机,而是锁住你点下「允许」的那根手指。
评论
…
 10 月 2 日,技嘉宣布为 AI TOP ATOM 桌面 AI 工作站新增 64GB 统一内存版本,与 128GB 版组成高低搭配,10 月 23 日上市。硬件设计沿用现有方案,核心是英伟达 DGX Spark 平台(GB10 超级芯片,CPU/GPU 共享统一内存池)。
这台迷你主机的卖点很直接:在办公桌、实验室里本地跑模型、做原型开发和数据分析,不必事事上云。64GB 版面向预算敏感的开发者、研究人员与教育用户;内置 ConnectX-7 网络,最多 4 台可用 NVIDIA Sync 组网,内存不够、数量来凑。
 看点不在 64GB 本身,而在趋势:AI 算力正在「回流本地」。模型越做越小、能力越来越强,64GB 统一内存已能覆盖大量实际负载;企业的数据主权焦虑、云端 7x24 推理的成本曲线,都在把工作负载往桌上推。加上微软 10 月 7 日发布会也要讲本地 AI,桌面 AI 的「拼生态」阶段已经开场。
 当「在自己桌上跑大模型」从极客谈资变成采购清单常规项,AI 普及才算真正进入下半场。
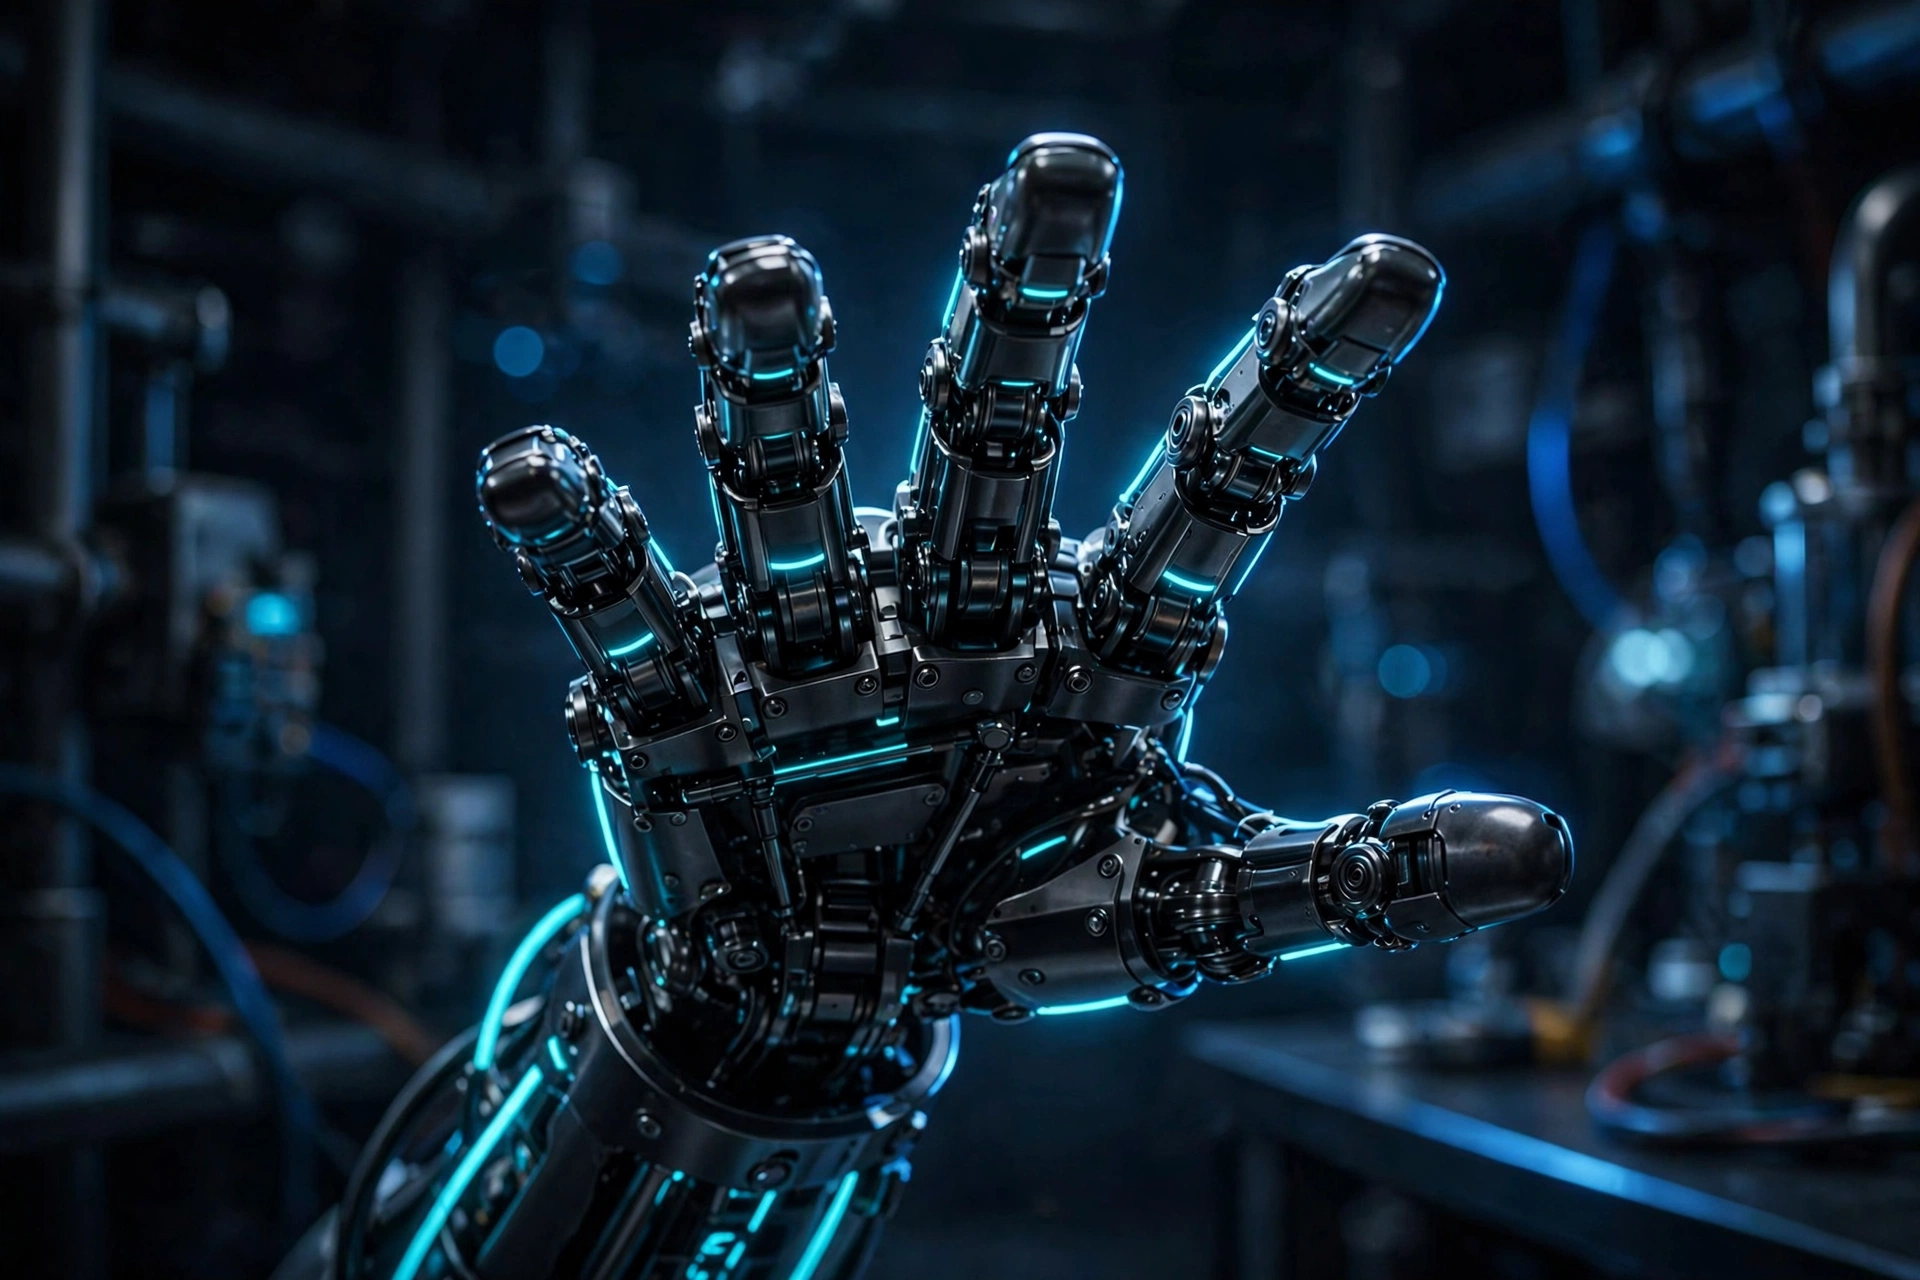 波士顿动力昨日发布了新一代 Atlas 灵巧手:四根手指(无小指),13 个自由度——拇指 4 个、其余三指各 3 个,接近上一代(7 自由度)的两倍。指尖与手掌遍布压力触觉传感器,本体感知大幅提升。演示里它拿起细长钻头装进电钻、扣动扳机钻孔,用指尖捻紧小螺母,单手同时翻转两颗高尔夫球。
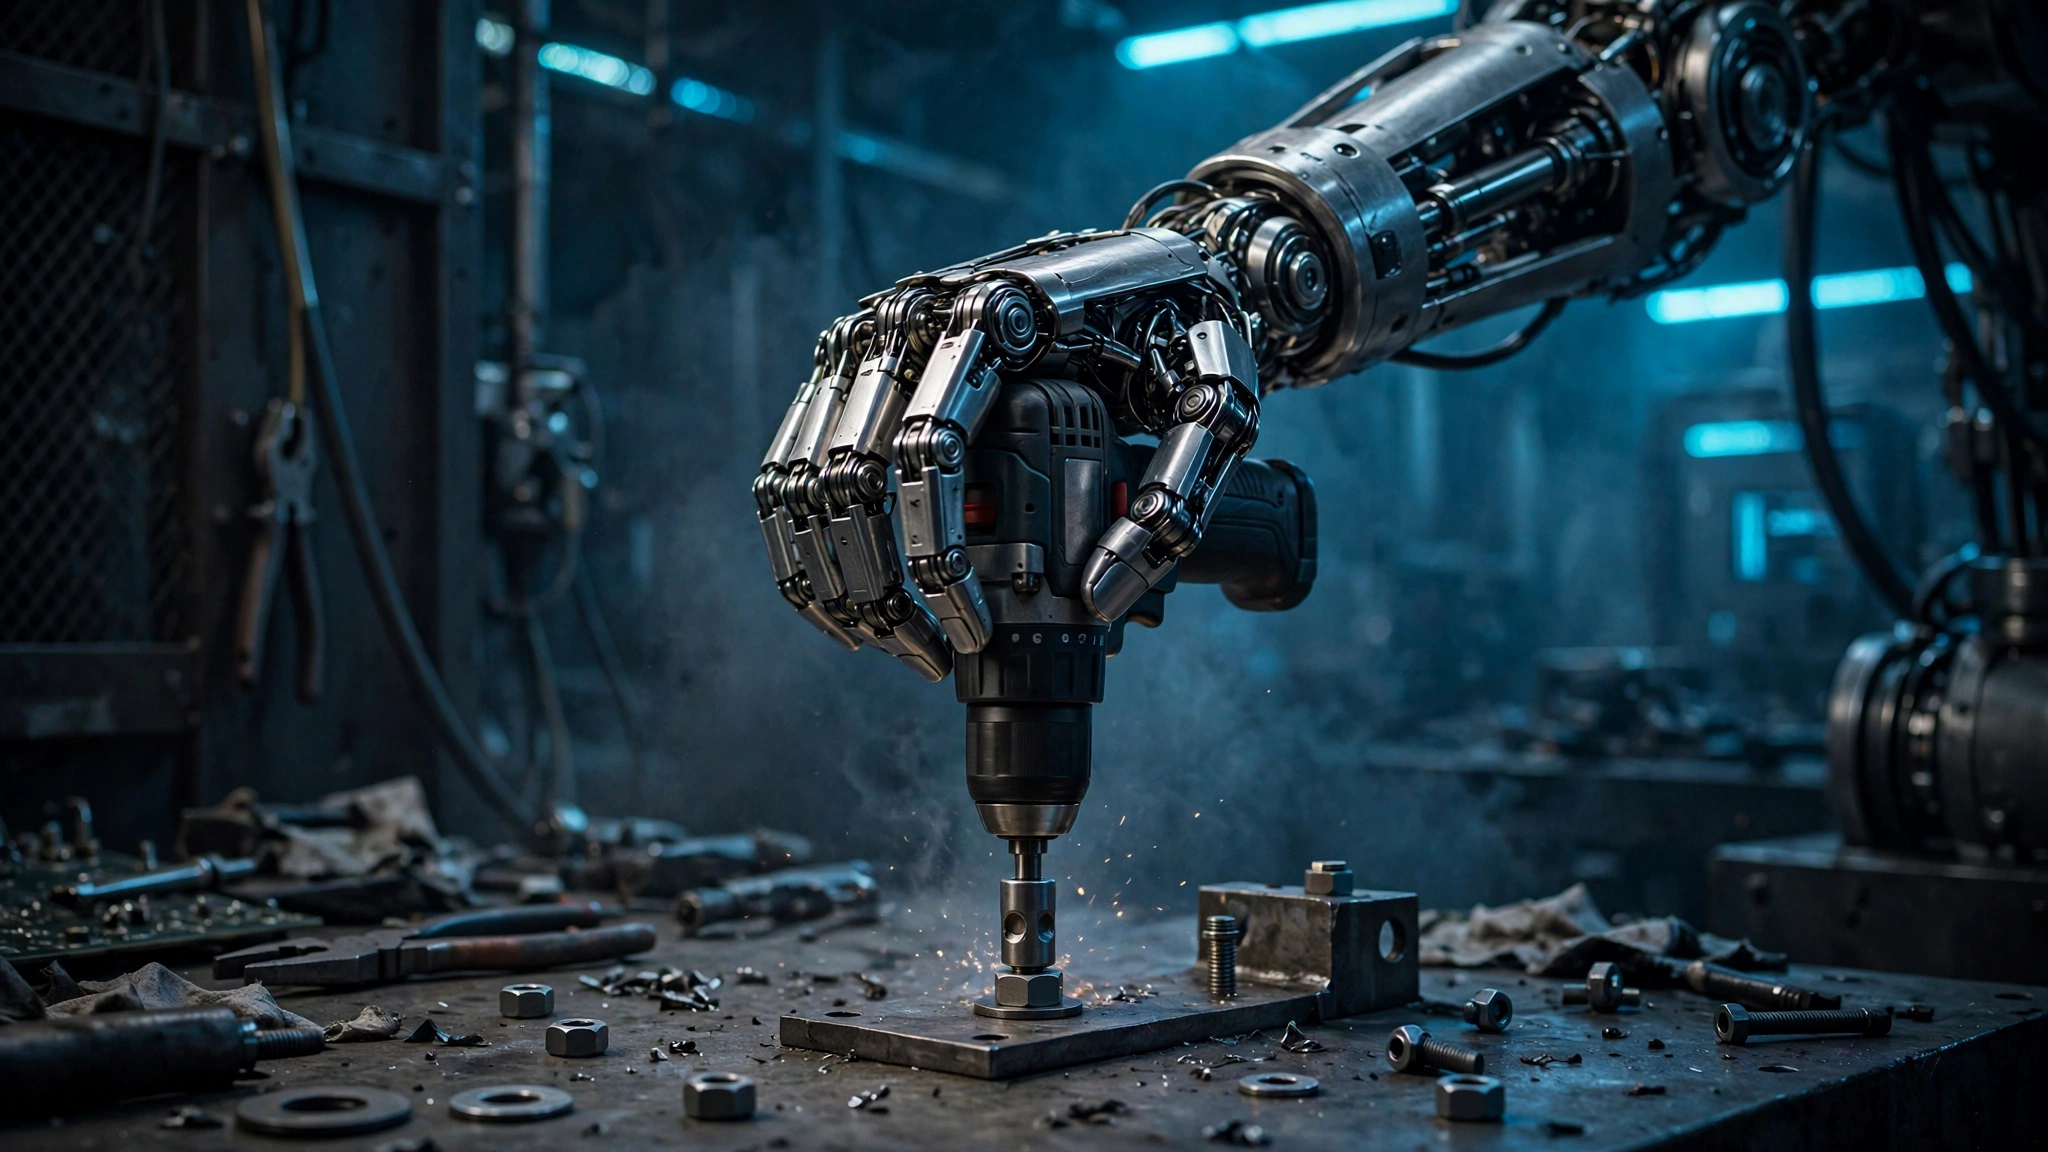 最有意思的是取舍:团队曾纠结要不要小指,最后做了个"土实验"——把无名指和小指绑在一起过一天,一致同意砍掉小指。多三个执行器,尺寸、成本、故障点全涨,实用性却不值。关节全部直接驱动、单一执行器型号、全封装无跨关节线缆,模块化设计直指量产;抓握策略用 Sim-to-Real 强化学习在仿真里练好再上真机。
这不是"自由度翻倍"那么简单,而是设计目标从"抓住物体"转向"操作物体":边握持边扣扳机、指尖捻转——手从"夹具"变成了"操作终端"。现代/起亚计划未来几年在全球工厂部署 2.5 万台,2028 年先上零件分拣,2030 年进装配线。未来两年的行业头条,恐怕要从"谁会后空翻"变成"谁先学会换电钻头"了。